半夜跳出異常通知時,我們最怕的,往往不是網站被打,而是不知道哪裡出事,也不知道能不能救回來。
現在的 AI 駭客不再慢慢試。他們會自動掃描漏洞、嘗試登入、找外掛弱點,連釣魚信都更像真的。對中小企業來說,商務網站資安早就不是「裝好網站」就結束,而是每天都在發生的營運問題。
如果我們想降低技術門檻,又不想讓網站成為負擔,維運防護和可還原的備份機制,得一起規劃。
AI 駭客正在改變商務網站資安的風險結構
2026 年的攻擊型態,明顯朝自動化、連續化發展。從近期的趨勢科技 2026 年資安預測可以看到,駭客已把 AI、雲端誤設、供應鏈弱點與社交工程串成一條攻擊鏈。換句話說,網站不是被單點突破,而是被整體環境拖垮。
對 WordPress 網站尤其如此。過期核心、過期佈景主題、未更新外掛、權限設太寬,都是常見入口。若我們經營的是企業形象網站、會員系統,甚至是線上課程系統架設平台,還會再加上金流、表單、學員資料等風險面。
更麻煩的是,AI 攻擊會放大「沒人顧網站」的代價。過去一個小漏洞,也許幾週後才出事。現在,可能幾小時內就被掃到、測試、入侵。
商務網站資安的差距,不只在防火牆,而在我們多久能發現異常、多久能處理、多久能恢復。
所以,網站安全防護不能只靠單次建置。它必須變成持續維運的一部分。
高階維運防護,不是多裝幾個外掛就好
很多企業把資安想成「裝防毒、開防火牆、做完」。但真正有效的 WordPress網站維運,是把防護做成流程。這樣做,才不會因為人員離職、忘記更新或主機異常,讓整站停擺。
高階維運通常會包含幾件事。第一,先把入口縮小,例如啟用 WAF、限制登入嘗試、開啟雙重驗證、關閉不用的帳號。第二,把更新流程標準化。核心、外掛、佈景主題不能亂升級,但也不能一直拖。第三,建立監控,包含主機資源、異常流量、檔案變動與錯誤日誌。第四,保留回復點,更新後若出錯,可以快速回退。
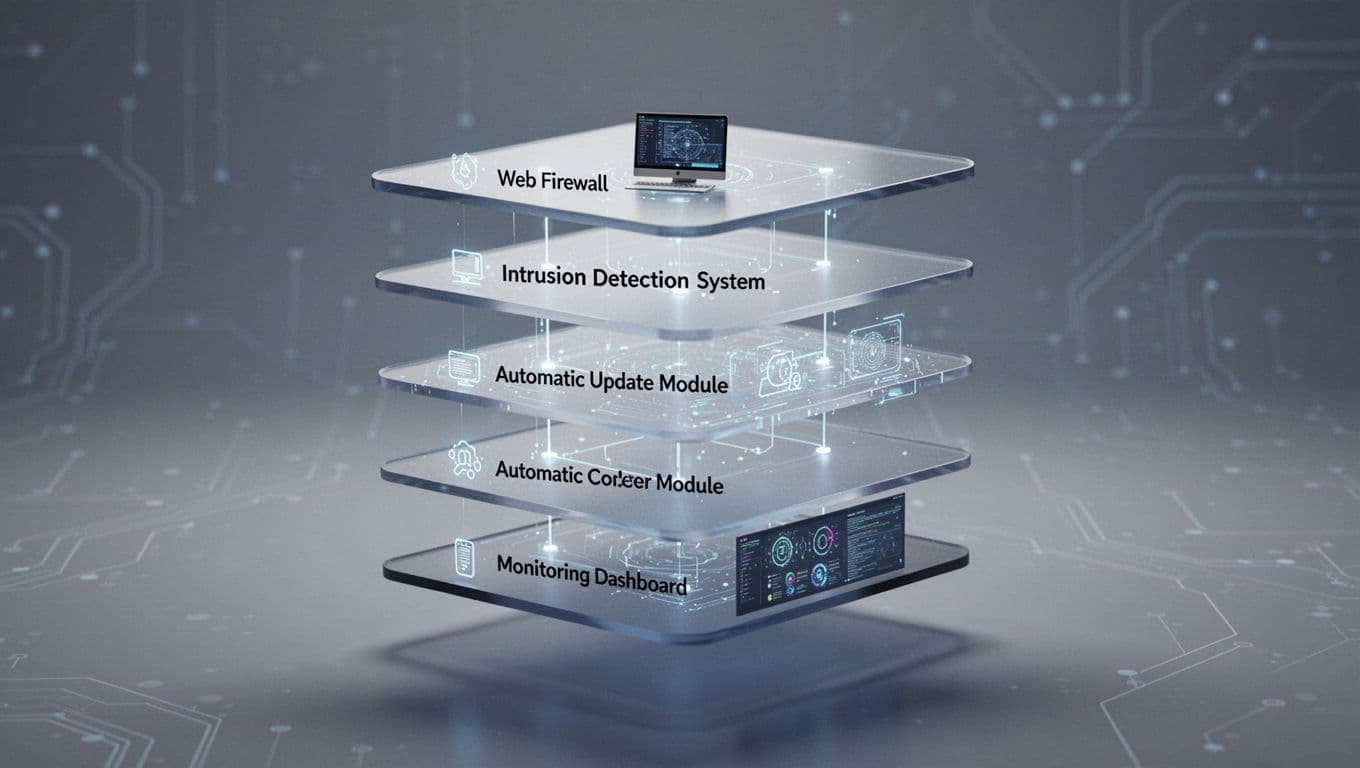
下面這個比較最直觀:
| 項目 | 只做建置 | 建置加維運 |
|---|---|---|
| 更新方式 | 靠人記得 | 排程、測試後再上線 |
| 異常發現 | 客戶反映才知道 | 監控先告警 |
| 備份品質 | 有存檔,不一定能還原 | 自動備份加還原演練 |
| 人員交接 | 依賴單一窗口 | 文件化、流程化 |
差別很簡單,前者靠運氣,後者靠制度。這也是為什麼 WordPress 網頁設計不能只看版面。若一開始沒把維運想清楚,再漂亮的網站,之後都可能變成風險來源。
數據自動備份的重點,不是有備份,而是還原得回來
很多企業以為主機商有快照,就等於安全。其實不夠。若勒索軟體連到備份一起加密,或是我們直到幾天後才發現資料被改,單一備份很可能沒有用。
目前比較穩的做法,是把資料庫、網站檔案與媒體分開處理,再搭配異地保存。像 QNAP 對不可變快照與離線備份的說明就提醒我們,2026 年企業面對勒索風險時,「不可變」與「離線」已經是最後一道防線。
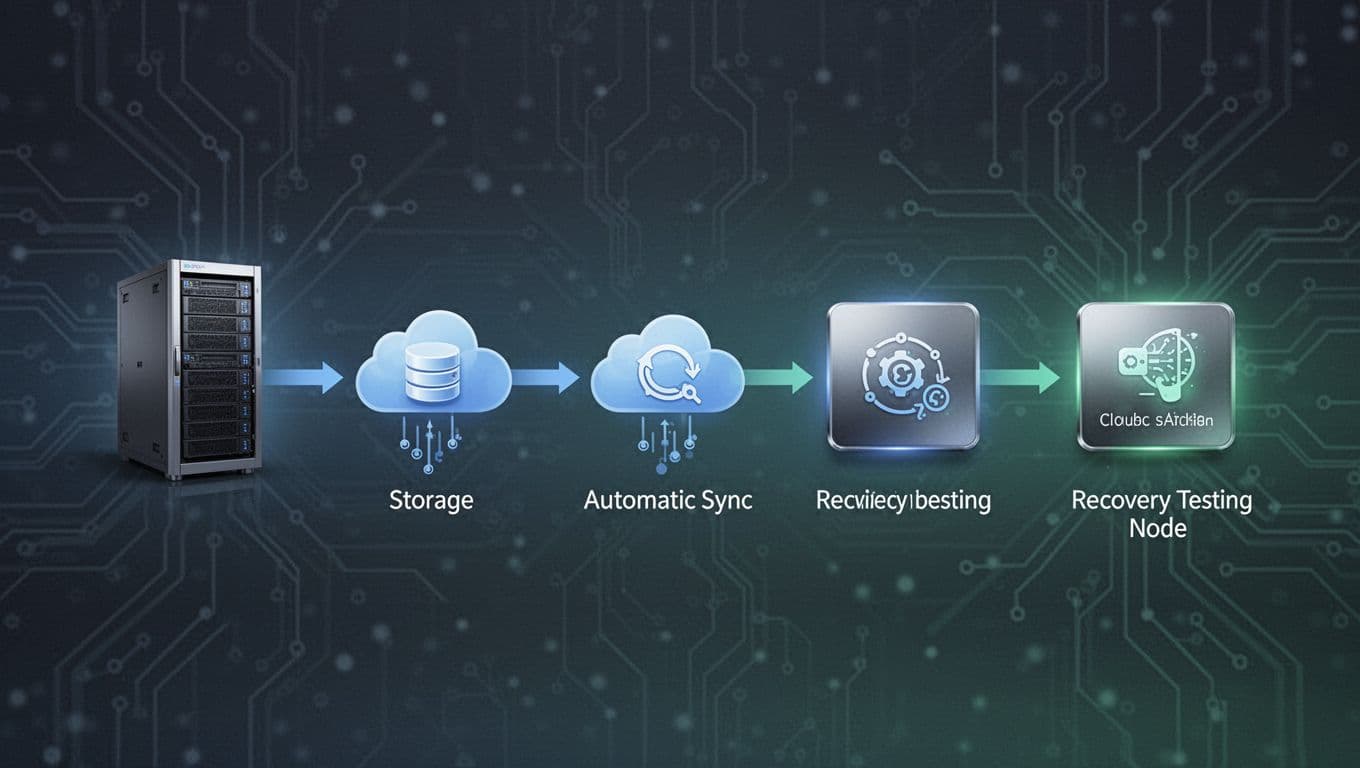
我們通常會建議至少做到這四件事:
- 資料庫高頻備份,交易型網站可縮短到數小時。
- 網站檔案每日備份,並保留多個版本。
- 異地雲端備份,再加一份不可變或離線副本。
- 每月做一次還原演練,確認不是「備份失敗卻沒人知道」。
這套作法的價值,不只在資安,也在營運。當網站更新失敗、外掛衝突、主機故障時,我們能用最短時間回到穩定版本。停機時間變少,內部也不用臨時找工程師救火。
好的網站維護服務,會一起處理營運效率
真正有用的網站維護服務,不會只在網站壞掉時才出現。它應該同時照顧速度、穩定、權限、備份、版本更新,甚至把 SEO 優化建議放進維運節奏裡。因為網站慢、錯誤頁過多、結構混亂,不只傷體驗,也會影響自然搜尋表現。
對需要 WordPress網站維護、企業形象網站改版,或規劃線上課程系統架設的團隊來說,我們更該把維運視為數位基礎建設。這也是數位轉型顧問常提醒企業的一點,技術不是目的,持續營運才是。
像豐遠資訊這類熟悉 WordPress網站維運的團隊,通常會把問題拆小。哪些更新要先測試,哪些外掛該汰換,哪些頁面拖慢載入,哪些流程能自動化,先做出清單,再逐步改善。這樣一來,企業不必自己養完整技術班底,也能把商務網站資安和日常營運一起顧好。
網站怕的不是變動,而是每次變動都沒有準備。當我們把防護、備份與回復流程建起來,網站就不再是高風險資產,而是可管理的營運工具。
如果我們正準備升級 WordPress 網頁設計、補強網站安全防護,或想替網站建立更穩定的維運制度,現在就值得和豐遠資訊預約諮詢,先把風險盤點清楚,再拿到適合自己團隊的數位方案。