您是否曾擔心網站遭受網路攻擊或資安事件?您是否需要一份清晰且可操作的應變計畫?閱讀本文後,您將能:
- 建立一套完整的網站網路攻擊與資安事件應對SOP
- 學習如何有效應對不同類型的資安威脅
- 掌握危機處理的關鍵步驟,降低損失
- 提升企業的資安防禦能力
讓我們深入探討!
網站資安事件應對的重要性
在數位時代,網站安全至關重要。任何網路攻擊或資安事件都可能導致資料外洩、業務中斷、聲譽受損,甚至造成巨大的經濟損失。因此,建立一套完善的網站網路攻擊與資安事件應對SOP,已成為企業不可或缺的措施。這不僅能降低損失,更能展現企業對客戶資料及業務安全的重視。
建立網站網路攻擊與資安事件應對SOP的關鍵步驟
一份有效的SOP應該涵蓋事件的各個階段,從預防到復原,每個環節都應有明確的負責人及流程。以下是建立SOP的關鍵步驟:
1. 事件預防
預防勝於治療,建立完善的資安防禦體系是首要任務。這包括:
- 定期更新軟體與系統
- 使用強健的密碼和多因素驗證
- 定期進行安全掃描與滲透測試
- 員工資安教育訓練
- 實施嚴格的存取控制
2. 事件偵測
及時偵測安全事件至關重要。這需要:
- 部署入侵偵測系統(IDS)與入侵防禦系統(IPS)
- 監控系統日誌與網路流量
- 建立安全事件通報機制
3. 事件應變
一旦發生安全事件,應立即啟動應變計畫。這包括:
- 成立應變小組,明確成員及職責
- 隔離受感染的系統
- 收集證據
- 通知相關單位,例如客戶、法規單位
4. 損害控制
盡可能減輕安全事件造成的損失。這包括:
- 修復安全漏洞
- 恢復系統運作
- 與受影響的客戶溝通
- 公關危機處理
5. 事件復原
將系統恢復到安全狀態,並確保未來不會再次發生類似事件。這包括:
- 資料備份與復原
- 加強安全防禦措施
- 檢討SOP,並進行改進
不同類型網路攻擊的應對策略
不同的網路攻擊需要不同的應對策略。以下是一些常見的網路攻擊類型及其應對方法:
1. 惡意軟體攻擊
應立即隔離受感染的系統,並使用防毒軟體進行清理。同時,應更新防毒軟體並加強安全防禦措施。
2. 分散式阻斷服務攻擊(DDoS)
應立即聯繫網路服務供應商,並採取措施減輕攻擊的影響。這可能包括使用DDoS防禦服務。
3. SQL注入攻擊
應立即修復漏洞,並更新資料庫系統。同時,應加強輸入驗證,以防止未來再次發生類似事件。
4. 釣魚攻擊
應立即教育員工,提高他們的安全意識,並加強郵件過濾。
SOP的定期檢討與更新
網路安全威脅不斷演變,因此SOP也需要定期檢討與更新。這包括:
- 定期進行安全評估
- 根據新的安全威脅更新SOP
- 根據實際經驗改進SOP
| 階段 | 步驟 | 負責人 | 時間限制 |
|---|---|---|---|
| 預防 | 定期更新軟體 | IT部門 | 每月 |
| 偵測 | 監控系統日誌 | 安全團隊 | 即時 |
| 應變 | 隔離受感染系統 | IT部門 | 1小時內 |
| 損害控制 | 修復安全漏洞 | 開發團隊 | 24小時內 |
| 復原 | 資料備份與復原 | IT部門 | 48小時內 |
選擇合適的資安工具
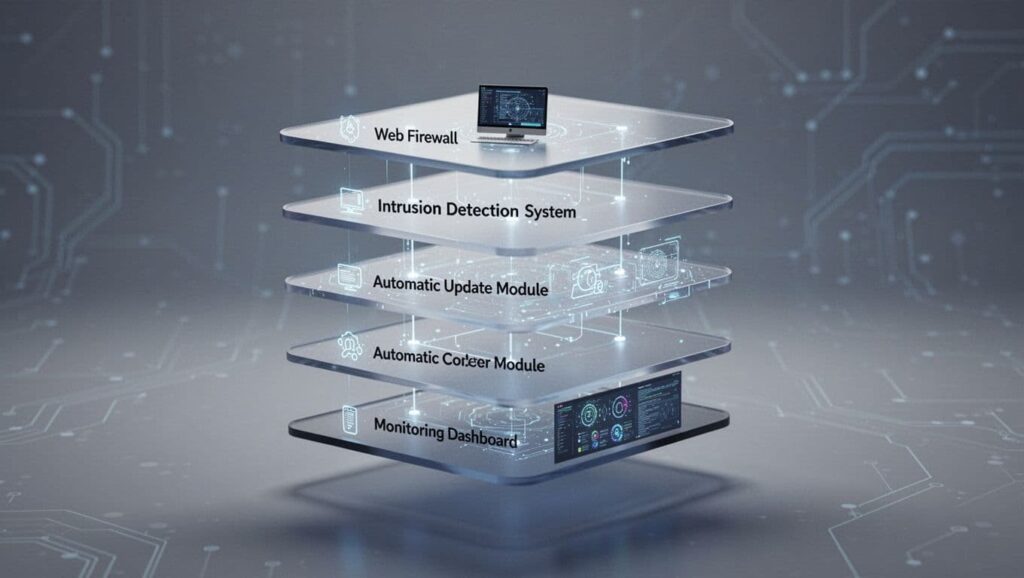
選擇合適的資安工具對於建立有效的SOP至關重要。市面上有許多不同的資安工具,例如防火牆、入侵偵測系統、防毒軟體等。選擇工具時,應考慮企業的規模、預算以及安全需求。
結語
建立一套完善的網站網路攻擊與資安事件應對SOP是保障企業安全的關鍵。透過預防、偵測、應變、損害控制和復原等步驟,可以有效降低資安事件造成的損失,並提升企業的資安防禦能力。記住,定期檢討和更新SOP至關重要,以應對不斷演變的網路安全威脅。
常見問題 (FAQ)
我們的網站遭受DDoS攻擊,該如何應對?
遭遇DDoS攻擊時,應立即聯繫您的網路服務供應商,並尋求專業的DDoS防禦服務。同時,應檢查您的網站架構是否存在弱點,並採取措施加強防禦能力。
如何有效預防SQL注入攻擊?
預防SQL注入攻擊,關鍵在於輸入驗證。應對所有使用者輸入進行嚴格的驗證,避免直接將使用者輸入拼接進SQL查詢語句中。可以使用參數化查詢或預編譯語句等技術來防止SQL注入。
員工不小心點選了釣魚郵件,該怎麼辦?
如果員工不小心點選了釣魚郵件,應立即採取以下措施:1. 隔離受感染的設備;2. 更改所有相關帳號密碼;3. 進行全盤掃描,清除可能存在的惡意軟體;4. 向相關部門通報事件;5. 加強員工的網路安全培訓,提高安全意識。
如何建立有效的資安事件應變小組?
建立有效的資安事件應變小組,需要明確成員的職責和權限,並制定清晰的通訊流程。小組成員應包括IT人員、安全專家、公關人員以及相關部門的代表。定期進行演練,確保小組成員熟悉應變流程。
我們的SOP需要多久更新一次?
建議至少每半年或一年檢討一次SOP,並根據最新的安全威脅和最佳實務進行更新。如果發生重大安全事件,也需要立即檢討和更新SOP,以避免類似事件再次發生。
你可能也想知道
AI庫存預測正在改寫零售門市,從缺貨補錯到提早看見熱銷
不懂資安如何要求外包廠商承諾網站不會被駭 不懂資安如何要求外包廠商承